Server side tagging : définition et fonctionnement
Le server side tagging installe vos tags sur votre serveur, pas dans le navigateur. Définition, fonctionnement dans Google Tag Manager, exemple concret et erreurs à éviter.
Le server side tagging, c'est quoi exactement ?
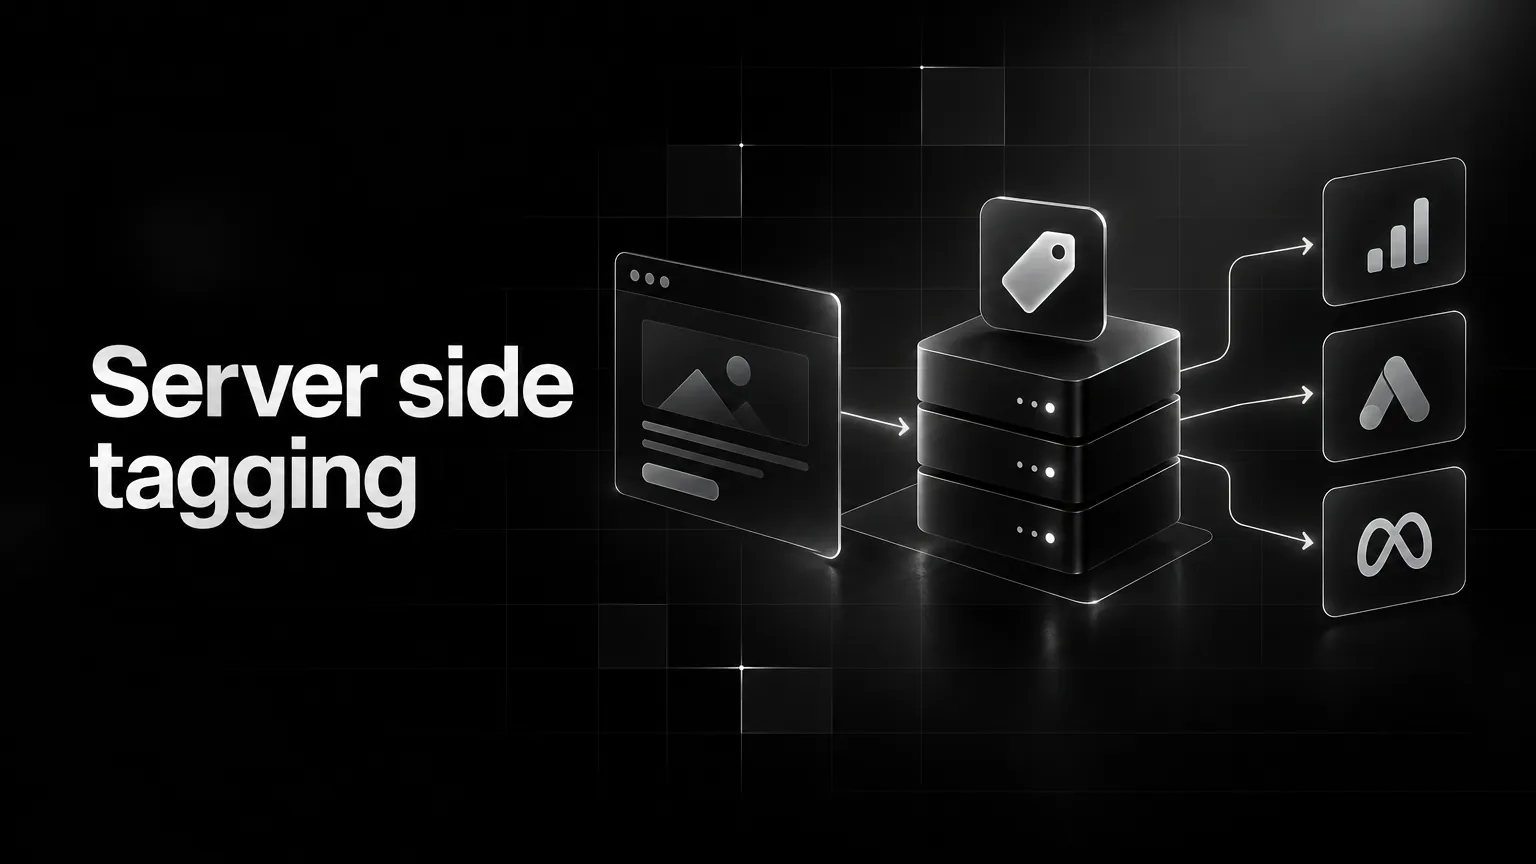
Dans cette méthode de suivi, les balises de mesure (les fameux tags) ne s'exécutent plus dans le navigateur du visiteur mais sur un serveur que vous contrôlez. Votre site n'envoie qu'un flux de données, un seul. Ce serveur se charge ensuite de le redistribuer à chaque outil : Google Analytics, Google Ads, Meta, un CRM ou toute autre plateforme de mesure.
Pourquoi s'en soucier ? Il suffit de regarder comment on mesure un site depuis quinze ans. Dans le modèle classique, dit client-side, chaque outil glisse son propre script dans la page. Le navigateur charge le code de Google, puis celui de Meta, puis celui d'un outil de heatmap, et chacun expédie ses données de son côté. Ce qui part, et vers qui ? Le site n'en a quasiment aucune idée.
Le tagging côté serveur ajoute une étape au milieu. Les informations partent d'abord vers votre propre point de collecte, souvent installé sur un sous-domaine du type mesure.votresite.fr. Ce point de collecte, c'est le serveur : une petite application hébergée dans le cloud qui reçoit, nettoie et réexpédie les données. Conséquence directe : les outils tiers ne dialoguent plus avec le visiteur. Ils dialoguent avec vous.
Un tag, un container, un serveur : le vocabulaire de base
Un tag, c'est un petit morceau de code chargé de transmettre une information à un outil, par exemple « une commande de 85 euros vient d'être passée ». Le container, lui, regroupe l'ensemble de vos tags et les règles qui décident de leur déclenchement. Google Tag Manager distingue le container web, pour la version classique, et le server container pour la version côté serveur.
Quant au serveur, il désigne ici une machine (le plus souvent une instance cloud) qui fait tourner ce container. Allumée en permanence, elle répond aux requêtes envoyées par votre site. Pas de matériel à acheter, rassurez-vous : tout se loue auprès d'un hébergeur, comme pour un site web ordinaire.
Ce que le server side tagging n'est pas
Soyons clairs d'emblée : ce n'est pas un moyen de contourner le consentement des visiteurs. Ce n'est pas davantage un remplacement complet du suivi dans le navigateur, puisque la plupart des installations conservent un tag dans la page pour capter clics et vues. Ce qui change ? La destination des données, pas leur collecte initiale.
À quoi sert le tagging côté serveur pour une PME ?
Pour un dirigeant, l'enjeu n'a rien de technique. Il tient en une question : est-ce que je vois vraiment d'où viennent mes ventes et mes demandes de devis ? Plusieurs problèmes très concrets brouillent cette vision, et le tagging côté serveur s'attaque à chacun d'eux.
Reprendre le contrôle des données qui partent de votre site
Dans une configuration classique, n'importe quel script tiers peut lire une foule d'informations sur la page : l'adresse complète, des paramètres d'URL, parfois même des champs de formulaire. Placez un serveur intermédiaire, et c'est vous qui décidez de ce qui sort. Supprimer une adresse IP, retirer un e-mail glissé par erreur dans une URL, ne transmettre à un partenaire publicitaire qu'une partie des événements : tout devient possible.
Votre conformité RGPD y gagne. Attention, ce filtrage ne la remplace pas ; il réduit en revanche le risque de voir des données personnelles fuiter vers des outils tiers que vous ne maîtrisez pas. L'argument pèse lourd au moment de rédiger votre registre des traitements, ou quand un client vous interroge sur la confidentialité.
Alléger les pages et gagner en vitesse
Chaque script tiers a un coût. Téléchargement, exécution, processeur du téléphone mobilisé… la facture grimpe vite. Remplacez plusieurs scripts publicitaires par un flux unique vers votre serveur et le navigateur respire. Le gain varie d'un site à l'autre, mais il va dans le bon sens pour vos Core Web Vitals, donc pour l'expérience de vos visiteurs.
Mesurer plus juste malgré les bloqueurs et les limites des navigateurs
Safari en tête, avec sa protection ITP, les navigateurs restreignent de plus en plus les cookies posés par du JavaScript. Les bloqueurs de publicité, de leur côté, coupent les appels vers les domaines connus des régies. Résultat ? Une partie de vos conversions s'évapore des rapports, et vos campagnes optimisent sur des données trouées.
Installé sur votre propre sous-domaine, le serveur travaille en contexte first-party, c'est-à-dire au nom de votre site et non d'un tiers. Il peut poser des cookies via les en-têtes HTTP, plus durables que ceux créés par un script. La mesure se stabilise. Une limite, toutefois, et elle est de taille : cela ne vaut que pour les visiteurs ayant accepté le suivi.
Transformer une meilleure mesure en meilleures campagnes
Voilà le vrai bénéfice business. Google Ads et Meta pilotent leurs enchères à partir des conversions qu'on leur renvoie. Si la moitié des ventes ne leur parvient jamais, l'algorithme apprend de travers, puis dépense de travers. Nourries de données plus complètes et plus propres, vos campagnes Google Ads s'appuient sur une base fiable, et votre coût par acquisition devient enfin lisible.
Autre atout du serveur : enrichir les événements avant leur envoi. Rien ne vous empêche d'ajouter la marge d'une commande plutôt que son chiffre d'affaires, ou de signaler qu'un lead a fini par devenir client. Vous optimisez alors sur ce qui rapporte vraiment (et plus seulement sur ce qui se clique).
- Contrôle : c'est vous qui choisissez les données envoyées à chaque outil.
- Performance : moins de scripts tiers dans la page, un navigateur moins chargé.
- Fiabilité : une mesure first-party, moins exposée aux bloqueurs et aux limites de cookies.
- Pilotage : des conversions plus complètes, enrichies, pour nourrir les algorithmes publicitaires.
- Sécurité : clés et identifiants d'API restent sur le serveur, à l'abri du code visible de la page.
Comment fonctionne un server container dans Google Tag Manager ?
Depuis 2020, Google Tag Manager propose le server-side tagging. C'est aujourd'hui la solution la plus répandue, même si le principe ne varie guère chez les autres éditeurs, Adobe ou les hébergeurs spécialisés. Suivons le trajet d'une donnée, étape par étape.
Étape 1 : le navigateur envoie un seul flux
Sur votre site, un tag reste en place, en général le google tag (gtag.js) ou un container web GTM. Un visiteur consulte une page ou valide son panier ? Ce tag ne s'adresse plus directement aux serveurs de Google. Il envoie sa requête à l'adresse de votre serveur de tagging, par exemple mesure.votresite.fr. Côté configuration, rien de sorcier : on indique simplement cette adresse comme destination dans le google tag.
Étape 2 : un client reçoit et traduit la requête
À l'intérieur du server container, un élément baptisé client écoute les requêtes entrantes. Il en reconnaît le format (celui de Google Analytics 4, par exemple) et le traduit en données d'événement standardisées. Imaginez un réceptionniste qui ouvre le courrier et le classe avant de le distribuer.
Étape 3 : les tags serveur se déclenchent
L'événement traduit, les tags du container serveur prennent le relais. Un tag GA4 renvoie les données vers Google Analytics ; un tag de conversion transmet la vente à Google Ads ; un autre encore peut appeler l'API Conversions de Meta. Chacun obéit à ses déclencheurs, exactement comme dans le tag manager classique, et vous pouvez retoucher les données au passage.
Étape 4 : l'hébergement du serveur
Encore faut-il faire tourner ce container quelque part. Google propose un déploiement automatique sur Google Cloud Platform, via Cloud Run. Autres options : confier l'infrastructure à un hébergeur spécialisé, ou installer le container avec Docker sur votre propre serveur. Dans tous les cas, comptez un hébergement payant dès que vous dépassez l'usage de test, pour un coût qui suit votre trafic.
Reste un réglage que beaucoup oublient : le sous-domaine. Pour bénéficier du contexte first-party, le serveur doit répondre sur un sous-domaine de votre site, déclaré dans votre zone DNS. Faute de quoi vous conservez l'adresse technique fournie par l'hébergeur… et vous perdez une partie des avantages.
Ce qu'il faut pour démarrer
- Un compte Google Tag Manager, avec un container web déjà propre et documenté.
- Un nouveau container de type serveur, créé dans ce même compte.
- Un hébergement pour ce container : Google Cloud, un prestataire spécialisé ou votre propre infrastructure.
- Un sous-domaine de votre site pointé vers ce serveur dans vos réglages DNS.
- Un bandeau de consentement qui fonctionne, relié au Consent Mode de Google.
- Une phase de test en mode aperçu, avant toute mise en production.
Votre mesure actuelle reste fragile ? Consolidez-la d'abord : sur ce point, je ne transige pas. Notre tutoriel pour installer GA4 avec GTM vous fournira une base saine. Basculer côté serveur avec un plan de marquage bancal revient simplement à déplacer le désordre.
Un exemple concret : une boutique en ligne qui suit ses ventes
Prenons une PME qui vend des équipements de cuisine en ligne. Chaque mois, elle investit en Google Ads et en publicité sur Instagram. Sur son site tournent le script Google Analytics, le tag de conversion Google Ads, le pixel Meta et un outil d'avis clients. Problème : son dirigeant constate un écart net entre les commandes de son back-office et celles que remontent les régies.
Ce que la boutique y gagne ? D'abord moins de scripts sur la page de paiement, donc un tunnel plus léger. Ensuite une mesure plus stable pour les visiteurs qui ont accepté les cookies. Et surtout des campagnes qui apprennent à partir de la marge, et non du seul chiffre d'affaires ! L'écart avec le back-office ne disparaît pas totalement (un refus de consentement reste un refus), mais il devient explicable.
Un site de services peut appliquer exactement le même schéma. Chaque demande de devis part vers le serveur ; plus tard, le CRM renvoie l'information « devis signé ». Les campagnes cessent alors d'optimiser sur des contacts. Elles optimisent sur des clients.
Tracking côté serveur ou tagging côté serveur : quelle nuance ?
On croise les deux expressions, souvent employées comme synonymes. Elles ne recouvrent pourtant pas exactement la même réalité, et la nuance a son importance face à un prestataire.
Le tracking côté serveur, une famille large
Le server-side tracking englobe toute mesure dont les données partent d'un serveur plutôt que du navigateur. Votre back-office envoie directement une vente à Google Analytics via le Measurement Protocol ? C'est du tracking côté serveur. Votre boutique appelle l'API Conversions de Meta depuis son code ? Aussi. Aucun outil de gestion de balises n'intervient forcément dans ces cas-là : un développeur écrit l'intégration à la main.
Le tagging côté serveur, une méthode outillée
Le server-side tagging, lui, est une manière précise de pratiquer ce tracking. Un gestionnaire de balises, comme le server container de Google Tag Manager, reçoit les données et pilote les envois, sans réécriture de code à chaque changement. Bien plus souple : depuis une interface, un spécialiste marketing ajoute un tag, modifie un déclencheur ou exclut un paramètre.
Tout server side tagging relève donc du tracking côté serveur, l'inverse n'étant pas vrai. Lequel choisir ? Tout dépend de votre organisation. Codée directement dans le back-office, l'intégration se montre robuste mais rigide. Le container serveur exige un hébergement supplémentaire, en échange de quoi l'équipe marketing gagne son autonomie.
Et face au tagging dans le navigateur ?
Plus simple à mettre en place, le tagging client-side ne coûte rien en hébergement. Pour un petit site vitrine avec peu de trafic payant, il fait très bien l'affaire. Mon conseil : passez au serveur dès que la publicité pèse dans votre budget, que vous travaillez avec plusieurs régies ou que la confidentialité des données compte pour vos clients. Nombre de sites combinent d'ailleurs les deux approches.
Les erreurs courantes à éviter
Puissant, le tagging côté serveur pardonne mal les approximations. Voici les pièges qui reviennent le plus souvent lors de nos audits de mesure.
Croire que le serveur dispense du consentement
C'est l'erreur la plus grave, de loin. Déplacer la collecte sur un serveur ne change rien au droit : si un visiteur refuse les cookies publicitaires, vous ne devez pas transmettre ses données à des fins publicitaires. Gardez votre bandeau cookies RGPD en place, et faites voyager le statut de consentement avec chaque événement jusqu'au serveur. La CNIL examine l'ensemble de la chaîne, pas seulement ce qui se passe dans le navigateur.
La bonne pratique ? Relier votre bandeau au Consent Mode v2 de Google, puis vérifier dans le container serveur que les tags respectent bien ce signal. Je vous conseille un test tout simple : refusez les cookies, passez une fausse commande et observez, en mode aperçu, ce qui sort du serveur.
Oublier le sous-domaine personnalisé
Répondre sur une adresse technique de l'hébergeur prive le serveur du contexte first-party. Les cookies restent fragiles, et certains bloqueurs connaissent ces domaines par cœur. Prenez le temps de configurer un sous-domaine de votre site, avec un certificat HTTPS valide.
Compter deux fois les mêmes conversions
Vous gardez un pixel dans le navigateur et ajoutez un envoi serveur ? La même vente risque alors de remonter en double. Les régies prévoient un mécanisme de déduplication, à condition de transmettre le même identifiant d'événement des deux côtés. Sans lui, les rapports gonflent et vos campagnes se croient plus performantes qu'elles ne le sont.
Négliger la maintenance et le coût d'hébergement
Un server container est un service en ligne, avec tout ce que cela implique : surveillance, mises à jour, dimensionnement selon le trafic. Qu'il tombe, et la mesure s'arrête pour tout le site ! Avant de vous lancer, prévoyez une alerte de disponibilité et estimez le coût d'hébergement au regard de votre volume de visites.
Passer côté serveur sans plan de marquage
Beaucoup de projets échouent pour une raison bête : personne n'a listé les événements à suivre. Avant toute configuration, écrivez noir sur blanc ce que vous mesurez (formulaires, appels, ajouts au panier, achats) et la valeur de chacun. Le serveur se contente de transporter ce qu'on lui confie. Confuses à l'entrée, les données le resteront à la sortie.
Questions fréquentes
Il s'agit d'une façon de mesurer votre site où les données transitent d'abord par votre propre serveur avant d'arriver chez Google, Meta ou d'autres outils. Le navigateur du visiteur n'envoie qu'un flux, vers votre domaine. Votre serveur décide ensuite quoi transmettre, à qui et sous quelle forme.
Il peut l'être, et il aide même à mieux protéger les données en filtrant ce qui part vers les tiers. En revanche, il ne dispense jamais du consentement : les règles sur les cookies et les traceurs restent inchangées. Comptez donc un bandeau conforme, un Consent Mode correctement relié et des tags serveur qui respectent le choix du visiteur.
Le Google Tag Manager classique tourne dans le navigateur, où il charge les scripts de chaque outil. La version server-side, elle, fonctionne sur un serveur que vous hébergez : elle reçoit les données du site, puis les redistribue aux outils. Les deux se complètent souvent, le container web collectant les événements tandis que le container serveur orchestre leur envoi.