Pentest : définition, prix et déroulé d'un test d'intrusion
Pentest : définition, déroulé en cinq phases, ce qui fait varier le prix et erreurs à éviter. Le guide clair pour protéger le site ou le logiciel de votre PME.
Le pentest, c'est quoi ? Définition du test d'intrusion
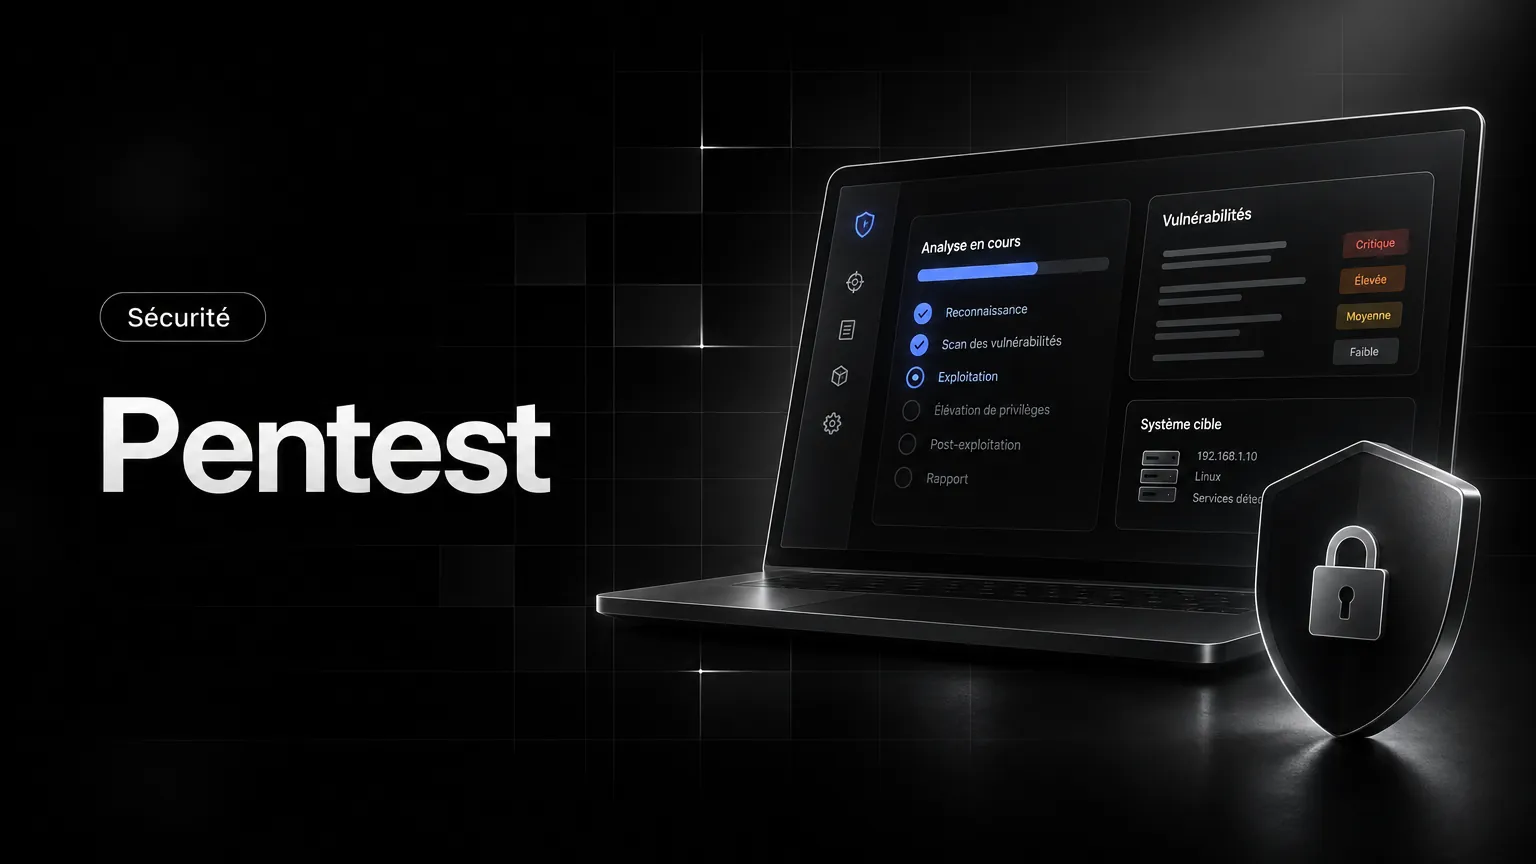
Un pentest est un test d'intrusion : un expert en sécurité informatique attaque votre site, votre application ou votre réseau, avec votre accord, pour trouver les failles qu'un pirate pourrait exploiter. Le mot vient de l'anglais « penetration test », que l'on traduit parfois par test de pénétration. En français, on parle donc de test d'intrusion, ou pentest, sans différence de sens.
La graphie varie aussi. On lit « pen test », « pentesting » ou « pentest » : c'est la même pratique. En espagnol comme en portugais, le terme anglais est repris tel quel, ce qui explique les recherches du type « pentest que es » ou « pentest o que é ». Partout, la réponse est identique.
Celui qui mène la mission s'appelle un pentester. Il pense comme un attaquant, mais il agit de façon éthique : il ne vole rien, ne casse rien et documente tout ce qu'il trouve. Son livrable n'est pas une liste de reproches, mais une feuille de route pour corriger.
Pentest ou test d’intrusion : ce qu'il n'est pas
Un pentest n'est pas un simple scan. Les outils automatisés savent détecter des vulnérabilités connues, comme une version obsolète d'extension. Ils ne savent pas enchaîner trois petites faiblesses pour obtenir un accès complet. C'est ce raisonnement humain qui fait la valeur d'un test d'intrusion.
Il ne remplace pas non plus un audit de la sécurité au sens large. L'audit vérifie les règles, les procédures et la configuration. Le pentest, lui, prouve par la pratique ce qu'un attaquant peut réellement faire.
À quoi sert un test d'intrusion pour une PME
L'objectif est simple : identifier les vulnérabilités avant qu'elles ne coûtent cher. Un site e-commerce piraté, ce sont des commandes perdues, des clients à prévenir et parfois une déclaration à la CNIL. Si vous en êtes déjà là, notre guide site piraté : que faire détaille les étapes d'urgence.
Le test sert également à mesurer votre surface d'attaque. Chaque formulaire, chaque espace client, chaque API ouverte au public est une porte potentielle. Beaucoup de dirigeants découvrent à cette occasion des actifs oubliés : un ancien sous-domaine, une page de test restée en ligne, un back-office accessible sans restriction.
Les cas où il devient indispensable
- Avant la mise en ligne d'un logiciel métier ou d'une application qui stocke des données personnelles.
- Après une refonte importante, quand le code a beaucoup changé.
- Quand un client grand compte l'exige dans son cahier des charges.
- Pour répondre à une obligation réglementaire ou à une demande d'assureur.
Si vous faites développer un outil sur mesure, prévoyez ce test dans le planning dès le départ. C'est une étape que nous intégrons à nos projets de création de logiciel, car corriger une faille avant le lancement coûte bien moins cher qu'après.
Comment se déroule un pentest : les 5 phases
Chaque prestataire a sa méthode, mais le déroulé suit presque toujours la même logique. Voici comment un pentest progresse, de la signature au rapport.
Phase 1 : le cadrage et le périmètre
Tout commence par un contrat qui fixe le périmètre : quelles adresses, quelles applications, quelles dates, quelles actions sont interdites. Ce cadre protège les deux parties. Sans autorisation écrite, attaquer un système reste un délit, même avec de bonnes intentions.
Phase 2 : la reconnaissance
Le pentester collecte des informations sur la cible. Il cherche les noms de domaine, les technologies utilisées, les comptes exposés, souvent à partir de sources publiques. Cette reconnaissance dessine la carte de ce qu'il va tester.
Phase 3 : la recherche de failles
Vient ensuite l'analyse. L'expert combine des outils automatisés et des vérifications manuelles pour repérer les failles de sécurité : injections, faille XSS, mots de passe faibles, droits mal réglés. La liste de référence reste l'OWASP Top 10, qui recense les erreurs les plus fréquentes des applications web.
Phase 4 : l'exploitation
C'est le cœur du test. Le pentester tente d'exploiter chaque faille pour voir jusqu'où elle mène. Peut-il se connecter à l'espace d'un autre client ? Lire la base de commandes ? Prendre la main sur le serveur ? L'exploitation transforme un risque théorique en preuve concrète.
Phase 5 : le rapport d'audit
Le rapport classe chaque vulnérabilité par gravité, explique comment la reproduire et propose une correction. Un bon rapport contient aussi une synthèse lisible par un dirigeant, sans jargon. Après correction, un contre-test vérifie que les trous sont bien bouchés.
Les types de pentests et les attaques simulées
Tous les tests ne partent pas du même niveau d'information. Le choix du scénario change l'effort, donc le prix et les résultats.
Boîte noire, grise ou blanche
- En boîte noire, le pentester ne sait rien de la cible, comme un pirate extérieur.
- En boîte grise, il reçoit un compte utilisateur pour tester ce qu'un client mal intentionné pourrait faire.
- En boîte blanche, il a accès au code source et à la documentation : c'est le test le plus complet.
Web, réseau interne et ingénierie sociale
Le pentest web cible un site ou une application en ligne : c'est le cas le plus courant pour une PME. Le test réseau interne simule un attaquant déjà branché dans vos locaux. Il examine notamment les partages de fichiers via le protocole SMB, souvent servi sur Linux par Samba, un logiciel open source ; des dossiers partagés trop ouverts y sont une trouvaille classique.
L'ingénierie sociale, enfin, teste les humains plutôt que les machines : faux e-mail, faux appel au standard. Les grandes structures vont plus loin avec une red team, qui mène une attaque complète et discrète sur plusieurs semaines. Une approche plus collaborative, dite purple team, fait travailler attaquants et défenseurs côte à côte.
Prix d'un pentest : ce qui fait varier le budget
Il n'existe pas de tarif unique, et méfiez-vous des forfaits affichés sans questions préalables. Le prix se calcule surtout en jours de travail d'expert, et ce nombre de jours dépend de plusieurs facteurs.
- La taille du périmètre : un site vitrine se teste bien plus vite qu'une plateforme avec espace client et API.
- Le type de test : la boîte blanche demande plus de temps d'analyse que la boîte noire.
- Le nombre de profils utilisateurs à tester (client, gestionnaire, administrateur).
- Le contre-test après correction, parfois inclus, parfois facturé à part.
- Le niveau d'expertise et les certifications de l'équipe.
Côté certifications, des titres comme l'OSCP ou le CEH attestent de compétences pratiques. Ils ne garantissent pas tout, mais leur absence totale doit vous interroger. Demandez aussi un exemple de rapport anonymisé : c'est le meilleur indicateur de l'efficacité d'un prestataire.
Les alternatives moins coûteuses
Un programme de bug bounty rémunère des chercheurs indépendants à chaque faille trouvée. C'est efficace pour les plateformes déjà matures, moins pour une première évaluation. Avant tout pentest, commencez par les bases avec notre checklist sécurité site web : elle élimine les failles évidentes et rend le test plus utile.
Les erreurs courantes autour du pentest
La première erreur est de croire qu'un pentest vaut certificat à vie. Il photographie la sécurité d'un système à une date donnée. Chaque nouvelle fonctionnalité, chaque mise à jour peut ouvrir une nouvelle brèche.
Deuxième piège : confondre outils et méthode. Burp Suite, Nmap ou les assistants comme PentestGPT aident l'expert, mais ne remplacent pas son jugement. Un rapport généré par un outil, sans exploitation manuelle, n'est pas un vrai test d'intrusion.
Troisième erreur : réduire le périmètre pour baisser le prix et oublier l'essentiel, comme l'espace d'administration. Sur WordPress, c'est souvent là que tout se joue, et notre guide pour sécuriser WordPress montre pourquoi. Enfin, beaucoup d'entreprises reçoivent le rapport puis ne corrigent rien. Un pentest sans plan d'action ne protège personne.
Questions fréquentes
C'est une attaque simulée, autorisée par l'entreprise, pour vérifier la sécurité d'un système. Un expert cherche les failles, tente de les exploiter, puis remet un rapport avec les corrections à apporter. Le but est de trouver les problèmes avant un vrai pirate.
Aucune : ce sont deux écritures du même terme anglais, abrégé de « penetration test ». On trouve aussi « pentesting » pour désigner l'activité. En français, le terme officiel reste test d'intrusion.
Commencez par corriger les bases : mises à jour, mots de passe solides, protection contre l'attaque par force brute. Ensuite, confiez le test à un prestataire spécialisé, avec un contrat qui fixe le périmètre et les dates. Prévoyez enfin du temps de développement pour corriger ce qu'il trouvera.