Anonymisation vs pseudonymisation : la différence RGPD
Anonymisation ou pseudonymisation ? Définitions RGPD, position de l'EDPB, usages, limites et cas concrets pour choisir la bonne méthode pour vos données.
Anonymisation pseudonymisation : ce que dit le RGPD
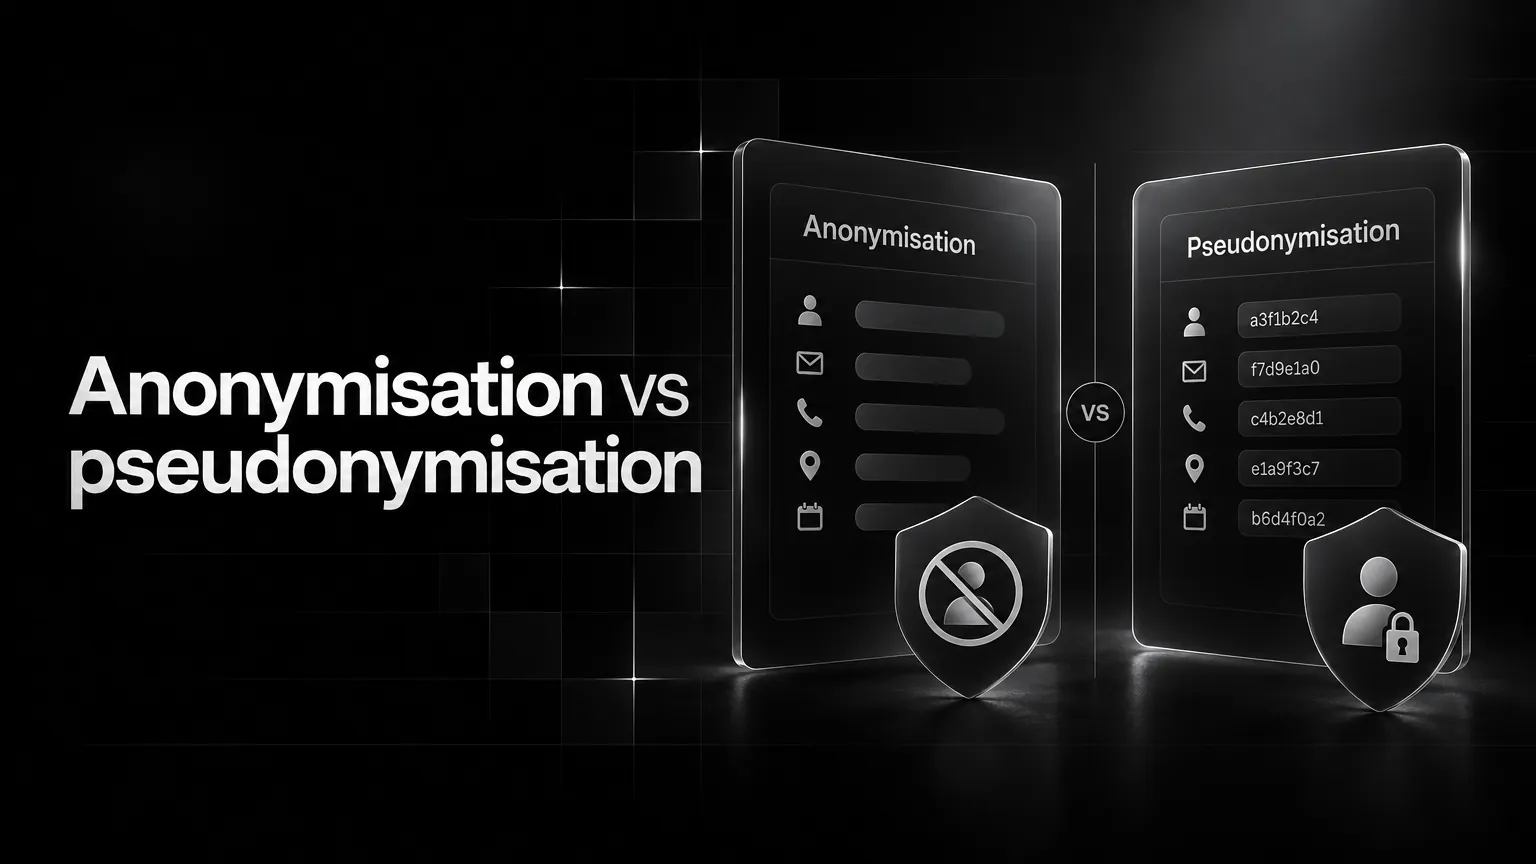
Le règlement européen sur la protection des données distingue nettement les deux notions. La pseudonymisation est définie à l'article 4, point 5. L'anonymisation n'a pas d'article à elle : on la trouve dans le considérant 26, qui précise ce qui échappe au texte. Cette différence de traitement résume déjà l'enjeu.
La version anglaise de l'article 4 donne une définition précise : « 'pseudonymisation' means the processing of personal data in such a manner that the personal data can no longer be attributed to a specific data subject without the use of additional information ». Le texte ajoute que cette information complémentaire doit être conservée séparément et rester subject to des mesures techniques et organisationnelles. Autrement dit, la clé existe toujours, elle est seulement rangée ailleurs.
Le considérant 26 pose la règle inverse pour l'anonymisation. Les principes de protection ne s'appliquent pas à « information which does not relate to an identified or identifiable natural person », ni aux données rendues anonymes de telle sorte que la personne n'est plus identifiable. Le même considérant rappelle qu'une donnée pseudonymisée doit toujours être regardée comme une information sur une personne identifiable.
Le rôle de l'EDPB et des autorités
Le Comité européen de la protection des données, the EDPB en anglais, réunit les autorités nationales comme la CNIL. Il a publié en 2025 des lignes directrices consacrées à la pseudonymisation (Guidelines 01/2025), puis a engagé un travail équivalent sur l'anonymisation, référencé sur son site parmi ses documents de 2026. Ces textes prolongent l'avis 05/2014 du groupe de travail Article 29, longtemps resté la référence sur les techniques d'anonymisation.
Sur ces pages officielles, la langue se choisit en haut de l'écran, et les documents se retrouvent par le fil d'Ariane et le menu de navigation principal. Pour un dirigeant, l'essentiel tient dans une idée : l'EDPB considère qu'une anonymisation se démontre, elle ne se décrète pas.
La jurisprudence récente
En 2025, la Cour de justice de l'Union européenne a rendu un arrêt dans une affaire opposant le Contrôleur européen à une agence de l'Union. Elle y a admis qu'une donnée pseudonymisée peut ne pas être personnelle pour un destinataire qui n'a aucun moyen raisonnable de réidentifier les personnes. Attention : pour l'entreprise qui détient la clé, la donnée reste personnelle dans tous les cas.
La pseudonymisation : protéger sans perdre l'usage
Pseudonymiser, c'est remplacer le nom, l'email ou le téléphone d'un client par un identifiant neutre. Le fichier de correspondance est stocké ailleurs, avec des accès restreints. Vos équipes peuvent analyser, croiser et suivre un même individu dans le temps, sans voir qui il est.
Les techniques courantes
- Le remplacement par un numéro aléatoire, avec une table de correspondance protégée.
- Le hachage avec une clé secrète, qui produit toujours le même code pour une même valeur.
- Le chiffrement d'un champ, réversible pour qui détient la clé de déchiffrement.
- La tokenisation, fréquente pour les données de paiement.
Un hachage simple d'adresse email, sans clé secrète, reste une protection faible : un tiers peut hacher une liste d'emails connus et comparer les résultats. Le principe est proche de ce que nous décrivons pour le hash d'un mot de passe, où le sel change tout.
Prise en main et obligations
La mise en place est rarement lourde. Elle demande surtout de séparer les rôles : qui voit les données en clair, qui ne voit que les codes. Toutes les obligations du RGPD restent en vigueur : base légale, information des personnes, droits d'accès et d'effacement, mention dans votre registre des traitements.
Le texte valorise pourtant cette mesure. L'article 25 la cite comme exemple de protection dès la conception, l'article 32 comme mesure de sécurité. En cas de fuite d'un fichier pseudonymisé sans la clé, le risque pour les personnes est réduit, ce qui pèse dans l'analyse d'une violation de données.
- Usage : analyses internes, tests, partage encadré avec un prestataire, suivi longitudinal.
- Prise en main : simple, intégrable dans un CRM ou une base existante.
- Réversibilité : oui, pour qui détient l'information complémentaire.
- Statut RGPD : données personnelles, toutes les obligations s'appliquent.
- Limite : la clé devient un point sensible à protéger.
- Pour qui : toute entreprise qui doit garder le lien avec ses clients.
L'anonymisation : sortir du RGPD, définitivement
Anonymiser, c'est rendre impossible, par des moyens raisonnables, de retrouver une personne, même en croisant les données avec d'autres sources. Il ne suffit pas d'effacer le nom. Un code postal, une date de naissance et un métier suffisent souvent à désigner une seule personne dans un petit fichier.
Les trois tests à passer
L'avis 05/2014, repris par la CNIL, propose trois critères. Une anonymisation solide doit tous les satisfaire, ou s'appuyer sur une analyse de risque documentée lorsqu'un critère n'est pas pleinement rempli.
- L'individualisation : on ne doit pas pouvoir isoler une personne dans le jeu de données.
- La corrélation : on ne doit pas pouvoir relier deux ensembles concernant la même personne.
- L'inférence : on ne doit pas pouvoir déduire une information sur une personne avec une quasi-certitude.
Les techniques et leurs limites
On procède par généralisation (une tranche d'âge plutôt qu'une date), par agrégation (des totaux par région), par ajout de bruit statistique ou par génération de données synthétiques. Chaque technique enlève de la précision. Plus l'anonymisation est forte, moins les données servent à un suivi individuel.
C'est le prix à payer, et il est réel. Une fois les données anonymisées, vous ne pouvez plus revenir à l'original, ni recontacter un client, ni corriger sa fiche. Le risque se réévalue aussi dans le temps : de nouvelles sources publiques peuvent rendre réidentifiable un fichier qui ne l'était pas.
- Usage : statistiques publiées, open data, archives longues, entraînement de modèles.
- Prise en main : exigeante, demande une analyse de risque et des tests.
- Réversibilité : non, par définition.
- Statut RGPD : hors champ si l'anonymisation est effective.
- Limite : perte de précision et risque résiduel à surveiller.
- Pour qui : les entreprises qui veulent conserver ou partager des tendances, pas des individus.
Anonymisation / pseudonymisation : le comparatif critère par critère
Les deux méthodes ne sont pas concurrentes. Elles répondent à des besoins différents, et beaucoup de projets combinent les deux à des étapes successives.
Finalité
La pseudonymisation sert à réduire le risque pendant que vous utilisez les données. L'anonymisation sert à les utiliser une fois que le lien avec la personne n'a plus de raison d'être. Si vous devez agir sur un individu, seule la première convient.
Effort technique
Pseudonymiser une base de données se fait souvent en quelques transformations de colonnes. Anonymiser demande d'étudier la combinaison des champs, la taille des groupes et les sources externes disponibles. C'est un travail d'analyse plus que de code.
Conservation et durée
Les données pseudonymisées restent soumises aux durées de conservation du RGPD. Les données réellement anonymes peuvent être gardées sans limite légale. C'est souvent la vraie motivation d'une anonymisation : garder l'historique statistique au-delà de la durée autorisée pour les fiches clients.
Outils du quotidien
Certains réglages d'outils de mesure, comme le masquage partiel de l'adresse IP, réduisent l'identification sans forcément atteindre l'anonymat au sens du RGPD. Notre comparatif Matomo et Google Analytics aborde ces paramètres. Mieux vaut parler de minimisation que d'anonymisation tant que l'analyse n'a pas été faite.
Lequel choisir selon votre cas
Vous gardez une relation avec le client
Choisissez la pseudonymisation. C'est le cas d'un CRM, d'un espace client, d'une analyse de fidélité ou d'un export vers un prestataire. Vous protégez les personnes sans casser vos usages.
Vous voulez publier ou conserver des tendances
Choisissez l'anonymisation, en documentant la méthode. Bilans d'activité, études de marché, données ouvertes ou historiques au-delà des durées légales entrent dans cette catégorie.
Vous lancez un projet d'IA
Pour tester un modèle sur vos données, la pseudonymisation suffit souvent si le prestataire n'a pas accès à la clé. Pour entraîner ou alimenter durablement un système, en particulier un dispositif de RAG qui restitue du contenu, visez l'anonymisation des champs qui n'apportent rien au résultat.
Vous développez un outil métier
Prévoyez la pseudonymisation dès la conception : séparation des tables, droits d'accès, journalisation. C'est ce que nous intégrons lors de la création d'un logiciel, car l'ajouter après coup coûte plus cher que de le prévoir.
Questions fréquentes
La pseudonymisation masque l'identité, mais une information gardée à part permet de la retrouver : les données restent personnelles. L'anonymisation supprime toute possibilité raisonnable de réidentification, de façon irréversible. Seules les données anonymes sortent du champ du RGPD.
Oui, pour l'entreprise qui détient ou peut obtenir la clé de correspondance. Le considérant 26 le dit clairement. La pseudonymisation reste toutefois une mesure de sécurité reconnue par les articles 25 et 32, appréciée par les autorités.
Non. Un email haché donne toujours le même résultat, ce qui permet de suivre la personne et, souvent, de la retrouver en hachant une liste d'adresses connues. C'est une pseudonymisation, plus ou moins robuste selon l'usage d'une clé secrète.